Tetapan Kawalan Akses Berasaskan Peranan #
Pengimbang Beban Relianoid merangkumi modul kawalan akses berasaskan Peranan ( RBAC ). RBAC ialah mekanisme kawalan akses neutral dasar yang ditakrifkan di sekitar pengguna, peranan dan keistimewaan. Modul ini menghubungkan pelbagai asal data dan meminta kelayakan pengguna tertentu.
Ini ialah asal data yang disokong.
LDAP. Pengguna dilog terhadap sistem LDAP sedia ada, cth OpenLDAP, Direktori Aktif Microsoft dan penyelesaian aplikasi LDAP yang lain.
Tempatan. Pengguna dilog menentang tempatan Pangkalan data pengguna Linux (/ etc / bayangan).
Konfigurasi Sistem Pengesahan #
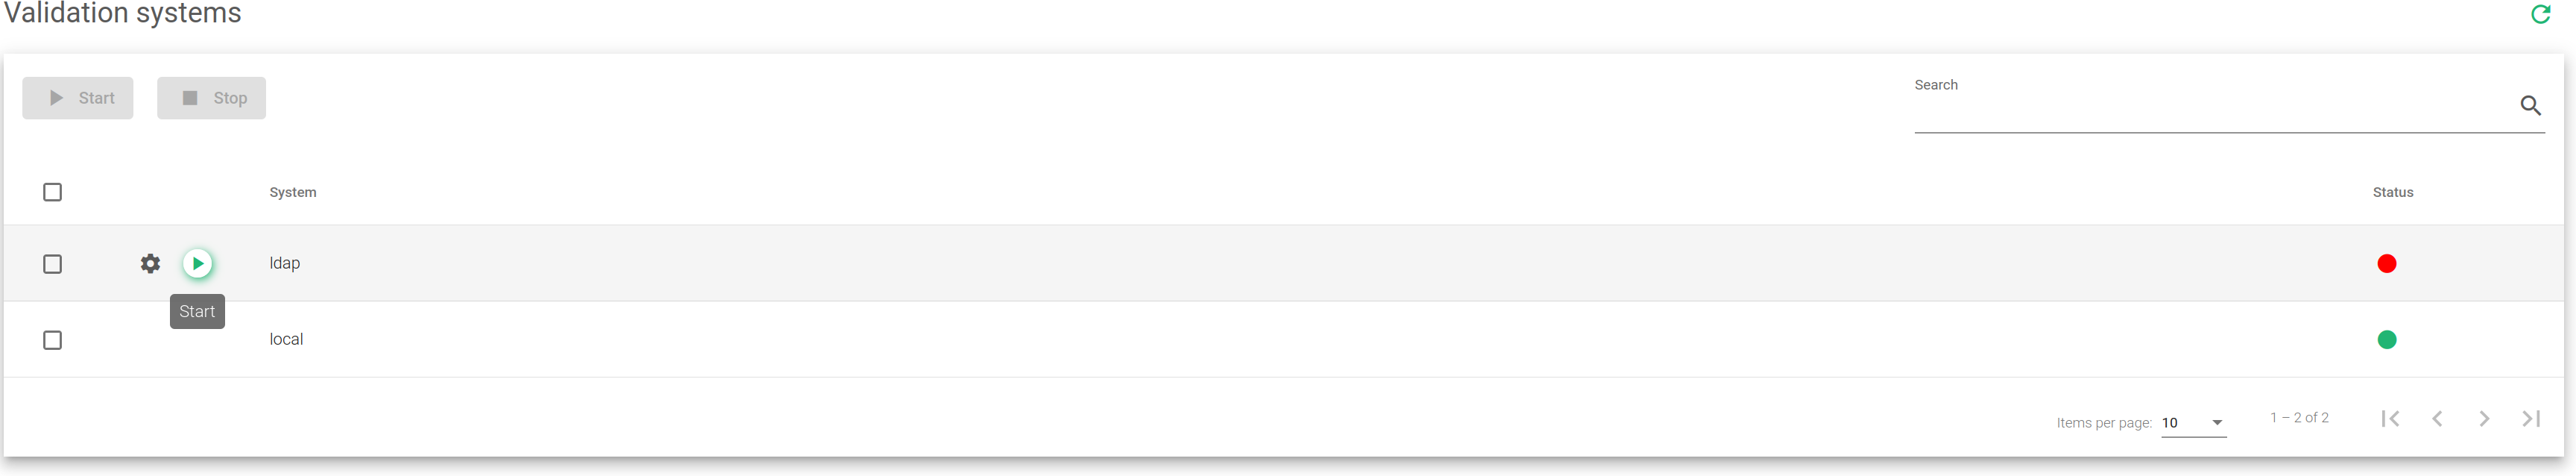
Seperti yang ditunjukkan dalam tangkapan skrin di atas, sistem pengesahan boleh diaktifkan atau dinyahdayakan mengikut keperluan. Sekiranya lebih daripada satu sistem pengesahan diaktifkan, akan ada percubaan untuk log keluar pengguna melalui LDAP. Jika pengguna tidak ditemui, maka ia akan cuba melalui asal data setempat ( /etc/shadow ).
Padang di Sistem Pengesahan jadual diterangkan di bawah:
sistem. Mentakrifkan modul pengesahan untuk pengguna log masuk. Dalam versi ini, log masuk menentang LDAP dan Tempatan disokong. Dalam kes pengesahan LDAP, sistem mesti dikonfigurasikan seperti yang dijelaskan dalam bab kemudian bahagian ini.
status. Status sama ada didayakan atau dilumpuhkan. Menunjukkan a Green penunjuk jika sistem pengesahan aktif dan Merah sekiranya dilumpuhkan.
Tindakan. Tindakan yang disokong ialah:
- Start. Untuk mengaktifkan penggunaan modul pengesahan.
- Berhenti. Untuk menyahaktifkan penggunaan modul pengesahan.
- Konfigurasi. Untuk menyediakan modul pengesahan dan menjalankan beberapa ujian untuk memeriksa sama ada penyambung LDAP dikonfigurasikan dengan betul.
Mengkonfigurasi penyambung pengesahan LDAP #
Anda mesti mengisi parameter ini untuk penyambung LDAP yang betul untuk dikonfigurasikan.
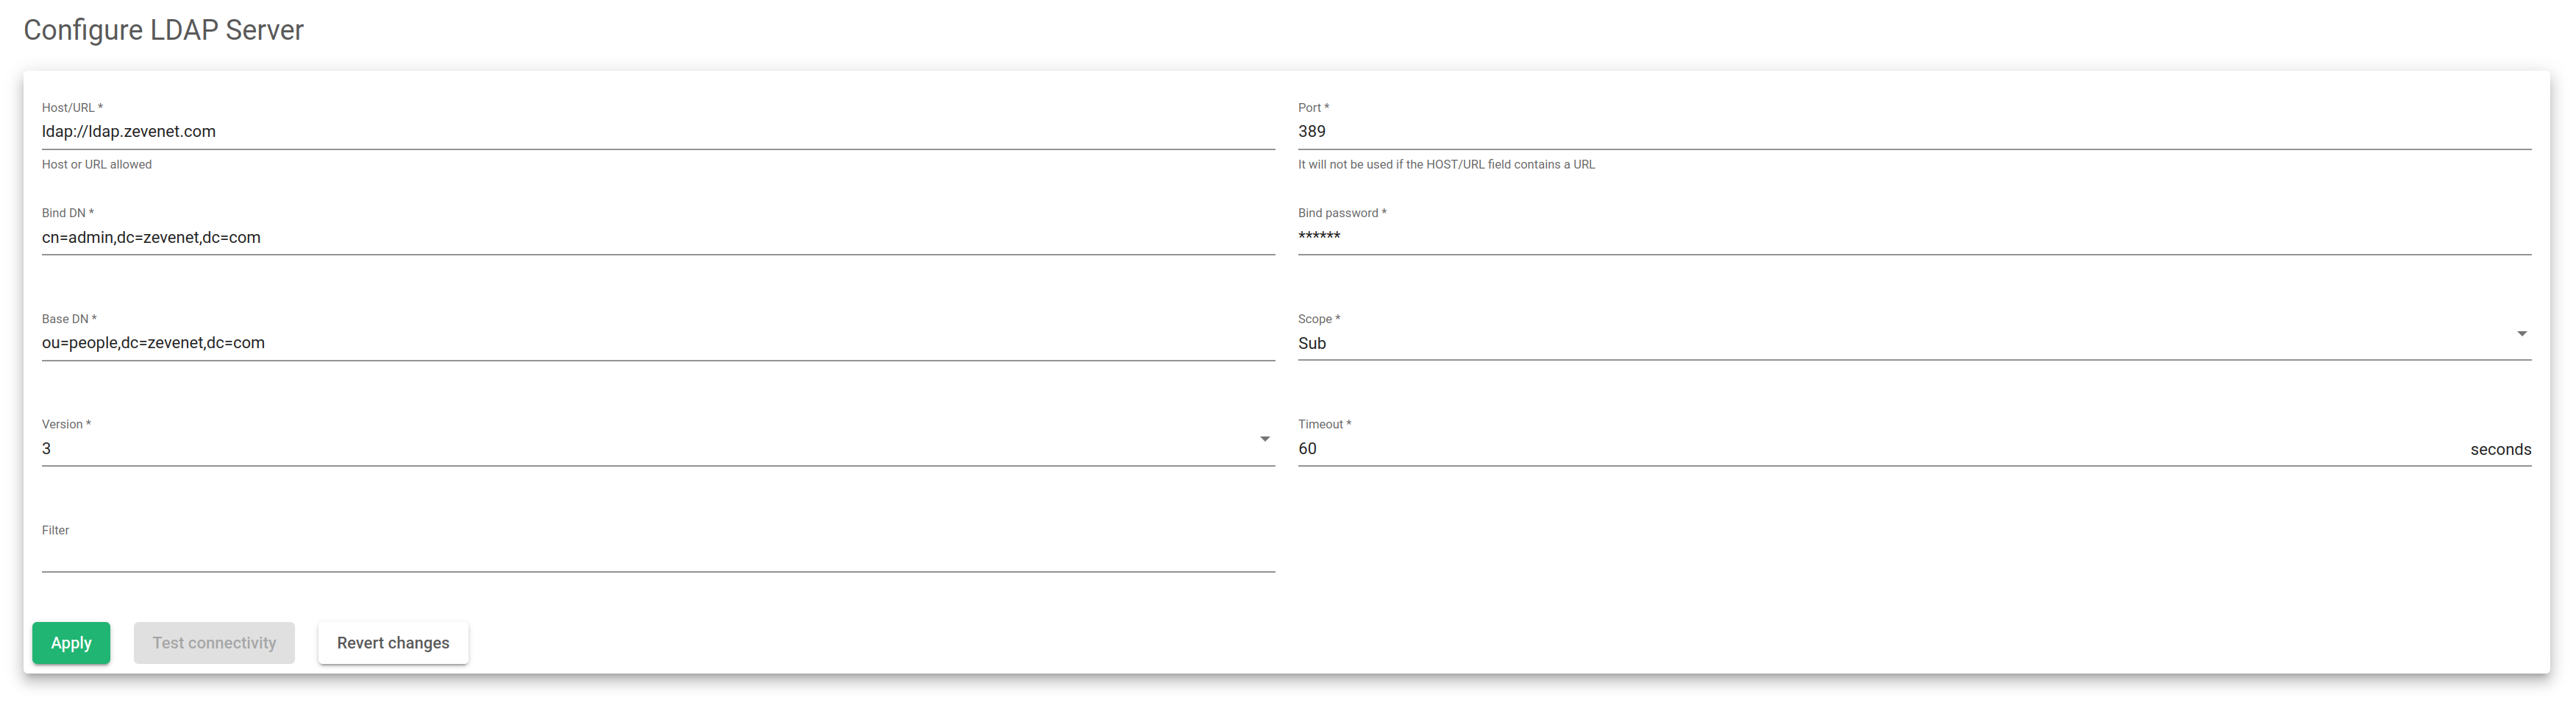
Hos/URL. Pelayan tempat LDAP boleh diakses.
Port. Port TCP tempat pelayan LDAP sedang mendengar. Secara lalai, ia adalah 389 atau 636 untuk LDAPS (SSL).
Bind DN. Bukti kelayakan (nama pengguna) untuk digunakan semasa mengesahkan dalam pelayan LDAP.
Kata Laluan Bind. Kata laluan untuk Bind DN pengguna.
Pangkalan DN. Titik dalam direktori di mana pelayan LDAP mula mencari pengesahan pengguna.
Skop. Skop ini menunjukkan betapa dalam carian LDAP sepatutnya berlaku.
versi. Tentukan versi LDAP yang akan mengakses pelayan LDAP.
tamat masa. Menentukan tempoh tamat masa LDAP sekiranya ia tidak menemui carian.
Saring. Atribut yang menentukan atau mengehadkan bilangan pengguna atau kumpulan yang boleh mengakses aplikasi.
Carian di bawah adalah contoh yang menggunakan medan yang diterangkan di atas. Anda dapat melihat bahawa pengguna ditemui dalam LDAP selain pengguna bind DN.
root@client:~$ ldapsearch -h ldap.relianoid.com -D cn=admin,dc=relianoid,dc=com -b ou=people,dc=relianoid,dc=com -W Masukkan Kata Laluan LDAP: # LDIF lanjutan # # LDAPv3 # asas dengan subtree skop # penapis: (objectclass=*) # requesting: ALL # # people, relianoid.com dn: ou=people,dc=relianoid,dc=com objectClass: organizationalUnit objectClass: top ou: people # johndoe, people, relianoid .com dn: cn=johndoe,ou=people,dc=relianoid,dc=com cn: johndoe givenName: John gidNombor: 500 homeDirectory: /home/users/johndoe sn: doe loginShell: /bin/sh objectClass: inetOrgPerson objectClass: posixAccount objectClass: top uidNombor: 1000 uid: johndoe userPassword:: e2NSWVBUfXVLdXXXXFcxNGZaOGfdaJyZW8= # carian hasil carian: 2 hasil: 0 Kejayaan # numResponses: 3 # numEntries: 2
Ambil perhatian bahawa atribut uid dan kata laluan hendaklah digunakan dalam pengesahan modul RBAC.
Setelah atribut yang diperlukan mengesahkan dan juga carian LDAP berfungsi, modul LDAP RBAC akan dikonfigurasikan seperti yang ditunjukkan di bawah.
- Pelayan LDAP: ldap.relianoid.com .
- Port: tidak termasuk dalam arahan, jadi secara lalai 389.
- Bind DN: cn=admin,dc=relianoid,dc=com .
- Kata Laluan DN: Kata laluan rahsia.
- Carian Asas: ou=orang,dc=relianoid,dc=com .
- Saring: tidak digunakan dalam contoh.
Tindakan . Sesetengah tindakan tersedia selepas konfigurasi.
- Memohon. Serahkan dan gunakan konfigurasi baharu.
- Ujian Kesambungan. Lancarkan ujian ketersambungan LDAP.
- Kembalikan Perubahan. Tetapkan semula medan borang yang diubah suai dengan nilai yang digunakan terakhir.
Pertimbangan #
Tuan rumah medan menyokong format berikut: Tuan rumah or URL. Gunakan URL jika anda ingin menentukan protokol (ldap://ldap.relianoid.com or ldaps://ldap.relianoid.com).
Port medan tidak perlu digunakan sekiranya anda mengkonfigurasi URL. Port adalah wujud, tetapi jika port LDAP yang digunakan bukan lalai, maka nyatakan port tersebut.
Skop medan boleh digunakan untuk menunjukkan tahap carian untuk digunakan. Sub: Carian dilakukan dalam DN Pangkalan yang dikonfigurasikan dan semua sub peringkat yang tersedia. satu: Carian dilakukan dalam Base DN yang dikonfigurasikan dan dalam sub-level one-step head. Asas: Carian hanya dilakukan dalam DN Pangkalan tanpa mencari dalam mana-mana sub-peringkat.
Saring medan digunakan sebagai syarat. Jika diberi uid tidak termasuk atribut yang ditunjukkan di sini, maka log masuk akan menjadi salah walaupun kata laluan adalah betul. Medan ini juga digunakan untuk mengubah suai tingkah laku log masuk sekiranya sistem LDAP menggunakan atribut lain untuk tujuan log masuk. Anda mesti menunjukkan di sini atribut yang digunakan. Sebagai contoh, Active Directory menggunakan atribut sAMAccountName untuk log masuk. Penapis boleh digabungkan supaya semua keadaan sepadan, contohnya: (& (sAMAccountName =% s) (memberOf = CN = sysadmins, OU = yourOU, DC = syarikat anda, DC = com)).


