Bahagian ini menerangkan secara ringkas rangkaian VPN yang terbenam pada Relianoid Load Balancer . Rangkaian persendirian maya membolehkan privasi dan perlindungan data yang fleksibel dan boleh diskala melalui kaedah penyulitan canggih seperti AES-256 , blowfish-256 dan camellia-256 , serta kaedah pengesahan seperti MD5 , SHA-1 dan SHA-256 . Protokol standard pasaran seperti L2TP/IPsec , IKEv1 dan IKEv2 disokong.
Perkakas ini membolehkan pengguna membuat profil VPN yang dikehendaki bergantung pada sifat dan tujuan penggunaan daripada pelanggan. Tiga profil VPN yang disokong ialah;
ZSS. Jenis ini ialah a Tapak Relianoid ke VPN Tapak. Mod ini boleh digunakan daripada pelanggan untuk memuatkan pengimbang atau memuatkan pengimbang ke pelayan sebenar. Relianoid akan menjadi gerbang lalai untuk setiap subnet tempatan dan jauh. IPSEC pelaksanaannya.
ZTN. Jenis ini ialah a VPN Terowong Relianoid. Mod ini mencipta terowong GRE atas pelaksanaan IPSEC, juga boleh digunakan daripada pelanggan untuk memuatkan pengimbang atau memuatkan pengimbang ke pelayan sebenar. Relianoid akan menjadi gerbang lalai untuk setiap subnet tempatan dan jauh.
ZRS. Jenis ini ialah a VPN Tapak Jauh Relianoid. Relianoid bertindak sebagai pelayan VPN, jadi pelanggan boleh menyambung ke VPN tersebut dan mereka akan menetapkan alamat IP dinamik untuk dihalakan kemudian melalui sistem penghalaan. IPSEC pelaksanaan dalam mod pelayan untuk klien dalam mod pejuang jalan raya.
Senarai Rangkaian VPN #
Rajah di bawah menunjukkan jadual rangkaian VPN yang dibuat dan sifat yang berkaitan.
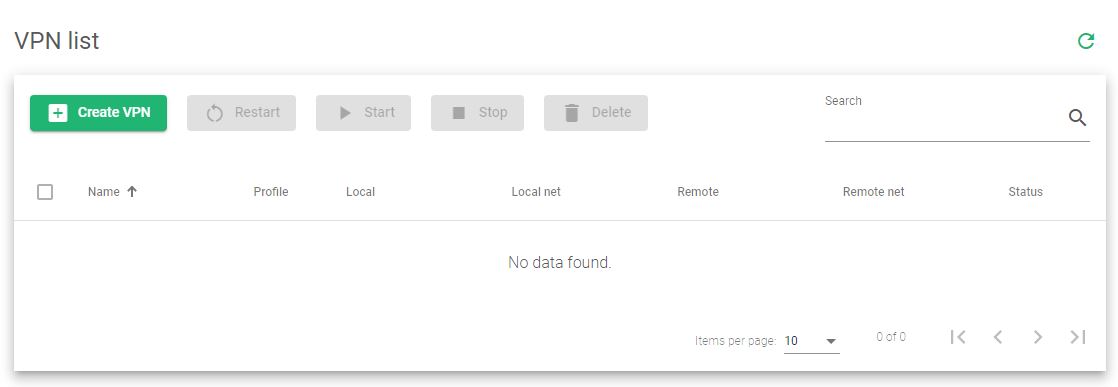
Berikut ialah penerangan ringkas bagi setiap sifat jadual.
Nama. Label yang mudah mengenal pasti profil VPN pada perkakas.
Profil. Jenis VPN untuk digunakan, sama ada VPN akses tapak ke tapak atau jauh.
Tempatan. Alamat IP pelayan tempatan jika ia dikonfigurasikan. Menyokong kedua-dua IPV4 dan IPV6.
Jaring tempatan. Topeng subnet pelayan tempatan jika ia dikonfigurasikan. Anda mesti mengkonfigurasi netmask ini apabila anda menyediakan IP pelayan tempatan.
Jauh. Alamat IP lapisan rangkaian pelayan jauh jika ia dikonfigurasikan. Menyokong kedua-dua IPV4 dan IPV6.
Jaring jauh. Topeng subnet pelayan jauh jika dikonfigurasikan. Anda mesti mengkonfigurasi netmask ini apabila anda menyediakan IP pelayan jauh.
status. Menunjukkan penunjuk kesihatan VPN yang dibuat dan disenaraikan pada jadual. Berikut adalah penerangan ringkas tentang maksud setiap warna.
- Green. Jika VPN adalah UP.
- Merah. Jika VPN adalah TURUN.
Tindakan . Ini adalah tindakan yang tersedia untuk mengurus profil VPN yang dipilih.
- Buat VPN. Menunjukkan borang dan medan yang digunakan untuk membuat profil VPN.
- restart. But semula profil VPN sekiranya ia perlahan atau menjadi tidak responsif.
- Start. Mengaktifkan profil VPN yang dipilih dan mengkonfigurasinya untuk membenarkan paket mengalir melalui alamat IP yang berkaitan.
- Berhenti. Menyahaktifkan profil aktif yang dipilih dan menghalangnya daripada menerima paket.
- Padam. Mengalih keluar profil VPN daripada senarai jadual dan konfigurasi yang berkaitan dengannya.


