Pengenalan #
Apabila mereka bentuk dan membina aplikasi yang sangat tersedia dan berskala besar, sistem yang boleh dipercayai seperti RELIANOID ADC adalah keperluan mutlak. Dengan peningkatan permintaan untuk penghantaran masa nyata, Fast menulis dan membaca ke pangkalan data, jenama mesti menyesuaikannya dengan spesifikasi dan protokol terkini supaya kekal relevan dalam pasaran. Keselamatan ialah elemen penting kepada keselamatan data pelanggan, dan elemen ini memberi RELIANOID kelebihan besar berbanding HAproxy.
Sebagai pengguna haproksi semasa, kami akan membincangkan konsep yang anda sudah biasa dan menggunakannya untuk membuat konfigurasi serupa menggunakan RELIANOID ADC.
Prasyarat #
Seseorang mesti memenuhi keperluan asas ini untuk memindahkan konfigurasi daripada HAproxy ke RELIANOID ADC.
- Contoh mengenai RELIANOID ADC mesti dipasang pada PC anda, logam kosong, persekitaran maya, atau satu mesti mempunyai yang aktif ZVNcloud akaun. Minta penilaian untuk penempatan di premis.
- Seseorang mesti mempunyai akses kepada antara muka grafik Web. Jika anda tidak, ikut ini cepat Panduan pemasangan.
- Kami menganggap anda pengguna aktif Haproxy dan anda sudah biasa dengan konsep yang akan kami bincangkan dalam bahagian di bawah.
- Seseorang mesti dapat mencipta pelayan maya dalam RELIANOID pengimbang beban. Berikut ialah panduan ringkas: Konfigurasi Pelayan Maya Lapisan 4 dan Lapisan 7
Konsep asas #
Dalam bahagian ini, mari kita bincangkan beberapa konsep berdasarkan konfigurasi HAproxy. Kami akan menggariskan idea yang serupa dalam RELIANOID ADC dan kemudian menggunakannya untuk menerangkan SSL offloading dan HTTP kepada HTTPS pengalihan menggunakan RELIANOID load balancer.
mod: Perintah mod mentakrifkan sama ada profil imbangan beban ialah lapisan 4 atau lapisan 7. RELIANOID menggunakan Profil untuk menentukan sama ada konfigurasi ialah Lapisan 4 atau 7. Profil ini termasuk HTTP dan L4xNAT
sambungan tamat masa: Sambungan tamat masa mentakrifkan tempoh HAproxy perlu menunggu sebelum menyambung ke pelayan bahagian belakang. RELIANOID menggunakan tamat masa sambungan hujung belakang. Nilai lalai ialah 20 saat.
pelanggan tamat masa: Tetapan ini mentakrifkan berapa lama HAproxy perlu menunggu respons daripada pelanggan. Jika masa ini tamat tanpa menerima isyarat daripada pelanggan, sambungan akan ditamatkan. RELIANOID menggunakan tamat masa permintaan pelanggan. Nilai lalai ialah 30 saat.
pelayan tamat masa: Pelayan tamat masa mentakrifkan berapa lama HAproxy perlu menunggu respons daripada pelayan bahagian belakang. Jika masa ini berlalu tanpa respons daripada pelayan bahagian belakang, sambungan akan ditamatkan. RELIANOID menggunakan tamat masa respons bahagian belakang. Nilai lalai ialah 45 saat.
bind: Bind mentakrifkan satu atau berbilang alamat IP pendengaran yang digabungkan dengan portnya. Port ini mendengar trafik masuk dan kemudian melayannya ke pelayan backend. Berikut ialah ungkapan contoh:
dengar http_https_proxy_www. bind ipv6@:80 bind ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
Bahagian Menghadap Depan RELIANOID ADC ialah a Ladang dan ia mempunyai pendengar yang mengedarkan trafik ke pelbagai Perkhidmatan.
maxconn: Hadkan bilangan sambungan HAproxy akan berkhidmat. Perintah ini melindungi pengimbang beban daripada kehabisan memori. RELIANOID ADC sangat dioptimumkan kepada pelayan 140,000 sambungan serentak pada lapisan 7 dan lebih 10 juta sambungan pada lapisan 4. Walau bagaimanapun, anda boleh mewujudkan bilangan maksimum sambungan dalam satu L4xNAT profil menggunakan Maks. Conns medan semasa mengkonfigurasi Backends.
ssl-default-bind-ciphers: Ikat sifir mentakrifkan TLS/SSL lalai tulisan rahsia pada HAproxy. RELIANOID pengimbang beban disertakan dengan pramuat keselamatan tinggi sifir, SSL offloading, dan pengguna akhir boleh menyesuaikan sifir mereka melalui keselamatan tersuai bendera.
ssl-default-bind-options: Ciri ini melumpuhkan atau mendayakan versi lama TLS/SSL. Akses konfigurasi serupa melalui Parameter HTTPS dalam tetapan Global profil HTTP dihidupkan RELIANOID ADC.
Contoh konfigurasi: Pemunggahan SSL dan Penggunaan Sifir #
Pembongkaran SSL merujuk kepada penyahsulitan trafik SSL/TLS masuk dan menghantarnya ke satu atau lebih pelayan dalam bentuk yang tidak disulitkan. Pengimbang beban/Proksi songsang menggunakan suit algoritma ( Sifer ) untuk menyulitkan dan menyahsulit data.
Penggunaan sifer dalam penamatan SSL/TLS adalah penting kerana ia menentukan tahap keselamatan yang disediakan untuk data yang dihantar. Secara amnya, sifer yang lebih kuat menyediakan komunikasi yang lebih selamat, tetapi ia juga mungkin memerlukan lebih banyak kuasa pemprosesan untuk menyulitkan dan menyahsulit data. Oleh itu, adalah penting untuk mempertimbangkan dengan teliti sifer yang digunakan dalam penamatan SSL/TLS, dengan mengambil kira keselamatan dan prestasi.
Konfigurasi HAproksi #
Untuk menyediakan pemunggahan ssl dengan HAproxy, kami menggunakan tetapan di bawah.
frontend myDomain mod http bind :80 bind :443 ssl crt /etc/ssl/certs/relianoid.com.ssl.pem default_backend domainBackends
Daripada petikan di atas, Haproxys mendengar trafik masuk pada kedua-dua port, 80 dan 443. Walau bagaimanapun, port 443 menyertakan arahan ke direktori tempat sijil ssl disimpan.
Sementara itu, anda boleh menentukan cipher lalai untuk digunakan pada pengimbang beban mengikut tetapan: ssl-default-bind-ciphers dan versi ssl menggunakan ssl-default-bind-option.
ssl-default-bind-ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20:ECDHE-RSA-CHACHA1305-POLY128GAA -SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-default128-RSA-SHAES256 pilihan ssl-min-ver TLSv1.2 no-tls-tiket
RELIANOID konfigurasi #
Untuk mencapai hasil yang serupa dengan RELIANOID, pastikan anda telah membuat profil ladang HTTP. Jika anda terlupa, rujuk artikel ini: Konfigurasi Pelayan Maya Lapisan 4 dan Lapisan 7
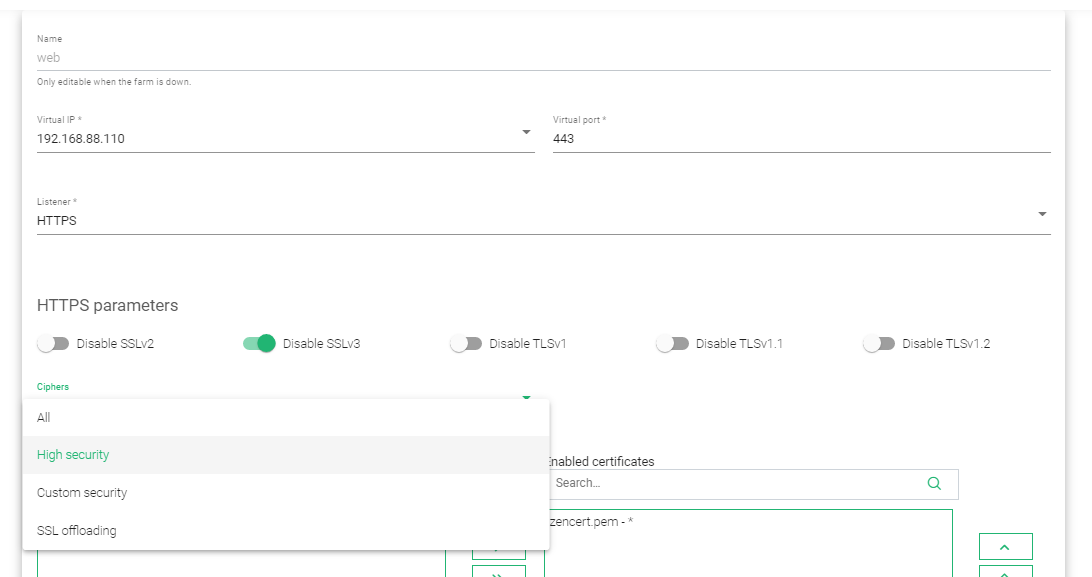
- Pada Menu, pergi ke LSLB> Ladang dan klik pada lapisan 7 (HTTPS) profil ladang.
- Di bawah tetapan umum, tukar nombor port kepada 443.
- Tukar Pendengar dari HTTP ke HTTPS.
- Di bawah Parameter HTTPS, dayakan atau lumpuhkan versi TLS/SSL lama.
- Pilih SSL pemunggahan sebagai sifir anda.
- Pengimbang beban adalah pramuat dengan a zencert.pem Sijil SSL, tetapi anda boleh memasukkan sijil tersuai jika anda telah menciptanya.
- Kemas kini konfigurasi dengan mengklik butang Memohon .
Untuk mengetahui lebih lanjut mengenai Profil HTTP, Sijil SSL dan mengkonfigurasi sijil SSL tersuai menggunakan Ayo Sulitkan on RELIANOID ADC, rujuk panduan ini.
- Lapisan 7 (Profil HTTP) dalam RELIANOID ADC.
- Sijil SSL dihidupkan RELIANOID ADC.
- Program Mari Sulitkan dihidupkan RELIANOID ADC.
Contoh konfigurasi: HTTP to HTTPS Redirection #
Apabila klien melawat perkhidmatan melalui port yang tidak selamat, kadangkala anda perlu mengalihkan mereka ke pelayan yang selamat. Kami mencapai matlamat ini dengan memberi respons dengan kod status pengalihan kekal 301. Pelayar klien akan bersambung secara automatik ke IP selamat dan port yang dihantar dalam pengepala lokasi.
Konfigurasi haproksi #
Dengan haproxy, kod http-request redirect mengalihkan pengguna jika mereka melawat melalui port 80 ke port 443.
frontend myDomain mod http bind :80 bind :443 ssl crt /etc/ssl/certs/ssl.pem http-request redirect scheme https melainkan { ssl_fc } default_backend domainBackend
Ubah hala HTTP ke HTTPS masuk RELIANOID ADC #
Menggunakan Langkah-langkah yang digariskan dalam artikel ini: Konfigurasi Pelayan Maya Lapisan 4 dan Lapisan 7 , cipta kedua-dua Ladang HTTP dan HTTPS.
Memastikan anda mempunyai kedua-dua ladang HTTP dan HTTPS ;
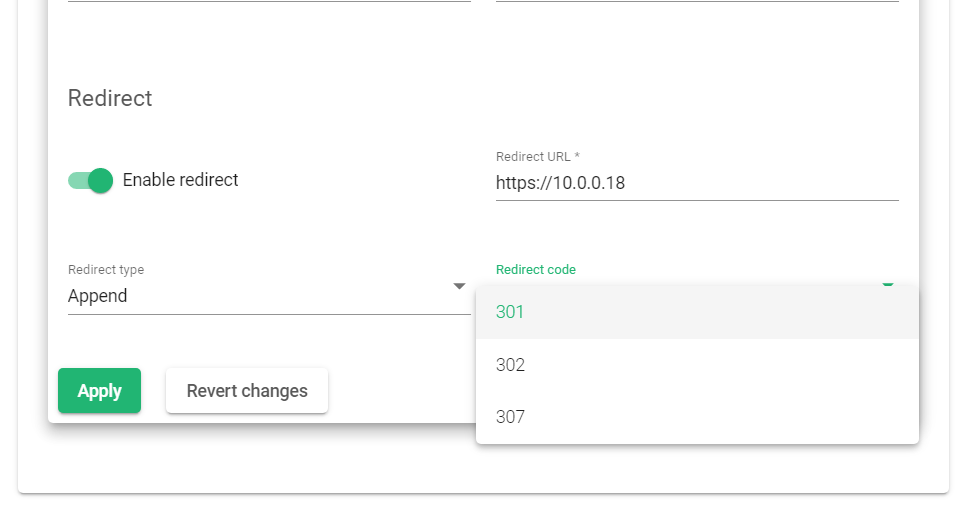
- Pergi ke LSLB> Ladang dan klik Ikon Edit ladang HTTP.
- Klik Perkhidmatan tab dan buka perkhidmatan yang anda mahu Edit.
- Togol di dayakan ubah hala .
- Pilih jenis ubah hala Tambah.
- Pilih kod ubah hala: 301.
- Memasuki ubah hala URL dengan menambahkan https:// ke alamat IP. Jika alamat IP Ladang selamat adalah 10.0.0.18, maka url ubah hala akan menjadi https://10.0.0.18
- Kemas kini perubahan dengan mengklik Memohon .
- restart ladang untuk perubahan berkuat kuasa.
Sumber tambahan #
Menggunakan program Let's encrypt untuk menjana sijil SSL secara automatik.
Datalink/Uplink load balancing Dengan RELIANOID ADC.
Pengimbangan beban DNS dengan RELIANOID ADC.
Perlindungan daripada serangan DDoS.
Pemantauan Aplikasi, Kesihatan dan Rangkaian dalam RELIANOID ADC.
Konfigurasi Firewall Aplikasi Web.
Mengkonfigurasi sijil SSL untuk pengimbang beban.


