Pengenalan #
Pelayan Maya Linux (LVS), juga dikenali sebagai ipvsadm membolehkan pentadbir sistem mengkonfigurasi pengagihan trafik web merentasi berbilang pelayan dalam ekosistem Linux. Walaupun LVS menyediakan banyak faedah seperti peningkatan kapasiti , kebolehpercayaan dan kebolehskalaan , terdapat banyak potensi kelemahan untuk menggunakannya. Kelemahan ini termasuk kerumitan , titik kegagalan tunggal , kaedah pengimbangan beban terhad dan sokongan terhad daripada komunitinya.
Secara keseluruhan, apabila permintaan untuk perkhidmatan web meningkat, ADC yang lengkap seperti RELIANOID dikehendaki bukan sahaja menyediakan penyelesaian pengimbangan beban tetapi juga keselamatan, ketersediaan tinggi, GSLB, dan peningkatan prestasi. Artikel ini akan membimbing anda tentang cara mengkonfigurasi modul pengimbangan beban RELIANOID bersebelahan dengan mereka di LVS.
Prasyarat #
Ini adalah keperluan asas untuk memindahkan konfigurasi daripada ipvsadm kepada RELIANOID ADC.
- Contoh mengenai RELIANOID ADC mesti dipasang pada PC anda, logam kosong, persekitaran maya atau a platform awan. Untuk penempatan di premis, meminta penilaian.
- Anda mesti mempunyai akses kepada antara muka grafik Web. Jika anda tidak, ikut ini cepat panduan pemasangan.
- Anda mestilah pengguna aktif ipvsadm dan mempunyai pengetahuan asas tentang konsepnya.
- Anda mesti boleh mencipta pelayan maya dalam RELIANOID pengimbang beban. Ikuti panduan ini: Konfigurasi Pelayan Maya Lapisan 4 dan Lapisan 7.
Konsep asas #
Perkhidmatan maya: Perkhidmatan maya ialah sekumpulan pelayan sebenar yang bekerjasama untuk memberikan respons kepada permintaan pelanggan. Perkhidmatan maya adalah sama seperti a Servis in RELIANOID ADC. Akses melalui LSLB >> Edit >> Perkhidmatan.
Pengarah: Ini adalah contoh kernel Linux yang menjalankan ipvsadm pengimbang beban. Contoh ini bertanggungjawab untuk mengurus semua proses, dan dapat berkomunikasi dengan kejadian lain sekiranya ketersediaan tinggi. Seorang Pengarah ialah a Nod/Instance apabila merujuk kepada RELIANOID ADC.
Pelayan sebenar: Pelayan sebenar ialah pelayan fizikal atau VPS yang mengendalikan permintaan masuk, memprosesnya dan memberikan respons kembali kepada pelanggan melalui perkhidmatan maya. Pelayan ini dipanggil Backends semasa menggunakan RELIANOID ADC.
Pelayan maya: Pelayan maya ialah entiti logik yang mengandungi satu atau sekumpulan perkhidmatan maya. Ia adalah pintu masuk untuk trafik masuk dan bertanggungjawab untuk mengagihkan trafik kepada kumpulan Backends atau pelayan sebenar. Pelayan maya adalah sama seperti a Ladang semasa menggunakan RELIANOID load balancer.
Ketersediaan tinggi: Ketersediaan tinggi merujuk kepada keupayaan sistem untuk terus beroperasi tanpa gangguan, walaupun jika satu atau lebih komponennya gagal. Seseorang mesti memasang dan mengkonfigurasi terus hidup pakej pada sistem mereka untuk membolehkan ketersediaan tinggi. RELIANOID menggunakan a kelompok pasangan nod yang bekerja bersama dalam a induk/sandaran hubungan.
Ipvs-scheduler: Ini adalah set algoritma pengimbangan beban yang disokong dalam pengimbang beban LVS. RELIANOID datang dengan banyak terbina penjadual pengimbangan beban yang boleh anda sediakan melalui GUInya.
Contoh konfigurasi: mod SNAT #
NAT Sumber ( SNAT ) ialah sejenis Terjemahan Alamat Rangkaian yang membolehkan peranti rangkaian, seperti tembok api, suis, penghala atau pengimbang beban untuk menterjemahkan alamat IP sumber pelayan hujung belakang dalam pengepala paket keluar daripada alamat IP peribadi kepada alamat IP awam. NAT ini digunakan dalam banyak situasi untuk membolehkan peranti pada rangkaian peribadi berkomunikasi dengan internet tanpa mengehadkan sebarang faedah. Antara faedah ini termasuk:
- Keselamatan yang dipertingkatkan: Sumber NAT menyembunyikan alamat IP pelayan bahagian belakang dalam paket keluar, menyukarkan penyerang untuk mengenal pasti mana-mana peranti dalam rangkaian peribadi.
- Prestasi Dipertingkatkan: Dengan mengagihkan trafik merentas berbilang pelayan bahagian belakang, NAT sumber membantu meningkatkan prestasi rangkaian dengan mengurangkan beban pada satu pelayan.
- Peningkatan skalabiliti: Dengan membenarkan berbilang pelayan bahagian belakang dan peranti tempatan lain berkongsi satu alamat IP luaran, NAT Sumber membolehkan penyatuan pusat data sambil tidak membelanjakan banyak pada IP awam.
Dalam bahagian ini, kami akan membuat konfigurasi SNAT dengan LVS dan menunjukkan konfigurasi yang serupa menggunakan RELIANOID ADC.
Konfigurasi Ipvsadm #
Pelayan sebenar:
>>192.168.88.150:5060
>>192.168.88.151:5060
Perkhidmatan maya:
>>192.168.88.190:5060
- Untuk menggunakan mod SNAT dalam ipvsadm, jalankan arahan "sudo nano /etc/sysctl.conf".
- Nyahkomen baris dengan “net.ipv4,ip_forward=1” untuk membolehkan penghantaran ip.
- Jalankan arahan sysctl -p untuk perubahan yang berlaku.
- Jalankan arahan ipvsadm -C
- Tambah perkhidmatan dengan menjalankan arahan ipvsadm -A -t 192.168.88.190:5060 -s rr
- Tambah dua pelayan sebenar:
Perhatikan bendera berikut. -C membolehkan pengguna mengosongkan keseluruhan jadual sekiranya berlaku permulaan yang baharu. -A membolehkan seseorang menambah perkhidmatan pada pengimbang beban ipvsadm. -a membolehkan pengguna menambah pelayan sebenar pada perkhidmatan yang dicipta dalam pengimbang beban.
Bendera -t bermaksud sambungan tcp, -s mewakili algoritma penjadualan dan rr mewakili algoritma robin bulat.
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -m ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -m ipvsadm -a -t XNUMX:XNUMX -r XNUMX
Untuk menggunakan mod SNAT, tambahkan -m bendera pada penghujung arahan apabila menambah pelayan sebenar kepada perkhidmatan maya. The -m bendera mewakili penyamaran yang pada asasnya SNAT mod.
Ambil perhatian bahawa dalam mod SNAT, alamat IP sumber klien tidak diubah suai.
Sahkan penubuhan pelayan maya pada jadual senarai menggunakan sudo ipvsadm -l
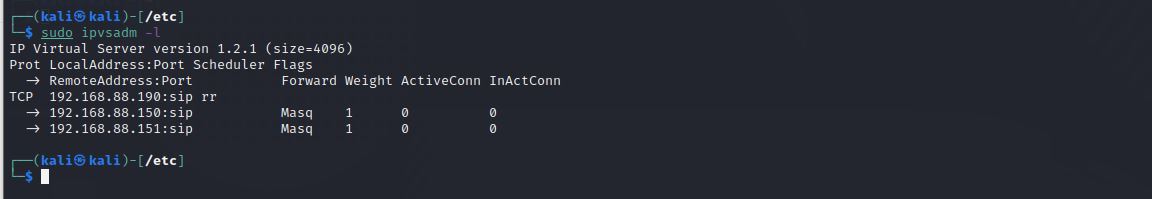
RELIANOID konfigurasi #
Untuk menggunakan mod SNAT dalam RELIANOID pengimbang beban:
- Pergi ke LSLB pada menu.
- Klik pada Farms sub menu.
- Klik pada Ikon Pensel an L4xNAT profil yang anda buat sebelum ini. Jika anda tidak melakukannya, ikuti panduan ini: Konfigurasi Pelayan Maya Lapisan 4 dan Lapisan 7.
- Dalam Global tetapan, klik pada Maju .
- Tukar Jenis NAT kepada NAT.
- Klik Memohon butang untuk menyimpan konfigurasi.
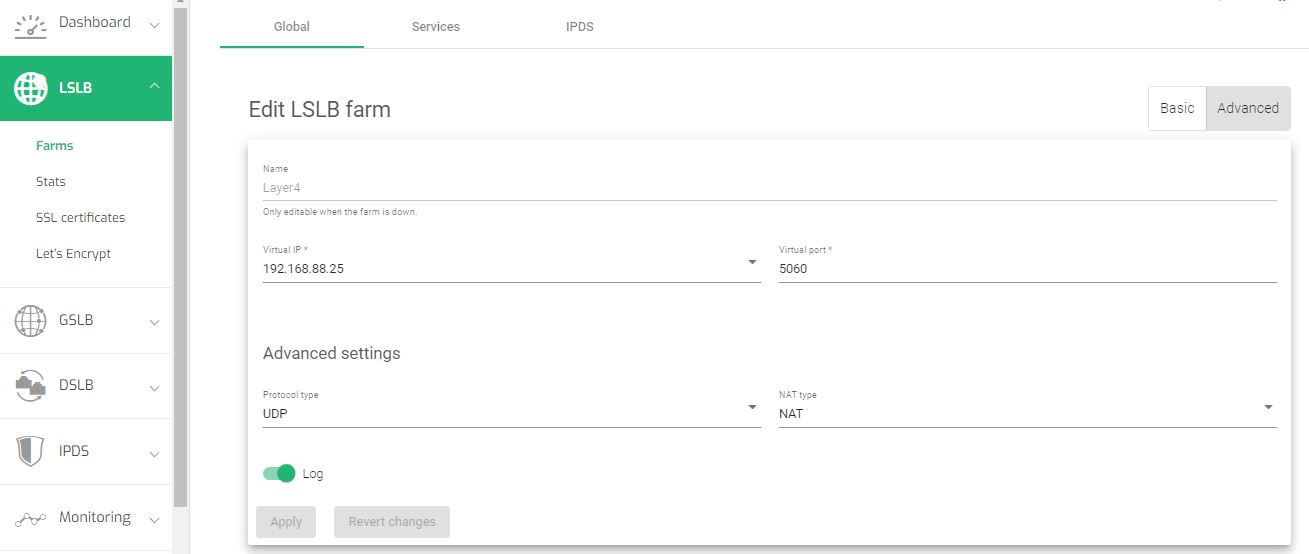
Catatan: Secara lalai, pengimbang beban beroperasi dalam NAT yang mewakili Sumber NAT on RELIANOID Pengimbang beban.
Untuk mengetahui lebih lanjut mengenai konfigurasi Lapisan 4 dan mod SNAT dalam RELIANOID ADC, baca Konfigurasi L4xNAT.
Contoh konfigurasi: mod DSR #
Pulangan Pelayan Langsung merujuk kepada konfigurasi di mana pengimbang beban menghantar permintaan klien ke pelayan bahagian belakang dalam perkhidmatan, tetapi Bahagian Belakang bertindak balas secara langsung kepada klien, memintas pengimbang beban.
Dalam konfigurasi DSR , pengimbang beban bertindak sebagai pengedar trafik, menghantar permintaan klien ke pelayan backend yang sesuai , tetapi ia tidak bertindak sebagai proksi trafik. Sebaliknya, pelayan menghantar balasan mereka terus kembali kepada klien.
Ini adalah beberapa sebab seseorang akan mempertimbangkan untuk menggunakan DSR berbanding SNAT dalam pengimbang beban.
- Prestasi yang bertambah baik: Memintas pengimbang beban pada laluan kembali boleh meningkatkan prestasi sistem, kerana pengimbang beban tidak perlu memproses dan memajukan balasan daripada pelayan.
- Seni bina ringkas: Menggunakan Direct Server Return boleh memudahkan seni bina sistem, kerana ia menghapuskan keperluan untuk pengimbang beban untuk bertindak sebagai proksi terbalik.
- Keselamatan yang dipertingkatkan: Dalam sesetengah kes, Direct Server Return boleh meningkatkan keselamatan dengan membenarkan pelayan menghantar balasan terus kepada pelanggan, dan bukannya menghalakan balasan melalui pengimbang beban. Ini boleh menyukarkan penyerang untuk memintas atau mengganggu balasan.
Dalam bahagian ini, kami akan membuat konfigurasi DSR dengan LVS dan menunjukkan konfigurasi yang serupa menggunakan RELIANOID ADC.
Konfigurasi Ipvsadm #
Pelayan sebenar:
>>192.168.88.150:5060
>>192.168.88.151:5060
Pelayan maya:
> 192.168.88.190: 5060
- Untuk menggunakan mod DR dalam ipvsadm, jalankan arahan "sudo nano /etc/sysctl.conf".
- Nyahkomen baris dengan “net.ipv4,ip_forward=1” untuk membolehkan penghantaran ip.
- Menjawab panggilan arp Mengumumkan adalah tidak perlu dalam Mod DR. Tambahkan baris ini pada fail konfigurasi untuk menyekat permintaan arp.
- 5. Jalankan arahan sysctl -p untuk perubahan yang berlaku.
- Tambah perkhidmatan dengan menjalankan arahan
ipvsadm -A -t 192.168.88.190:5060 -s rr
Bendera -t bermaksud sambungan tcp, -s mewakili algoritma penjadualan dan rr mewakili algoritma robin bulat.
- 7. Tambah dua pelayan sebenar
- Konfigurasikan antara muka gelung menggunakan alamat ip perkhidmatan.
- Sahkan penubuhan pelayan maya pada jadual senarai menggunakan
sudo ipvsadm -lcn
net.ipv4.conf.all.arp_ignore=1 net.ipv4.conf.all.arp_announce=2
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -g ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060
Untuk menggunakan mod DR, tambahkan bendera -g pada setiap konfigurasi pelayan sebenar.
ifconfig lo:0 192.168.88.190 netmask 255.255.255.255
RELIANOID konfigurasi #
Untuk Mendayakan mod DSR dalam RELIANOID ADC:
- Pergi ke LSLB pada menu panel web.
- Klik pada Farms.
- Klik pada ikon Pensel pada L4xNAT profil yang ingin anda edit. Jika anda belum membuat satu lagi, baca panduan ini: Lapisan 4 dan Lapisan 7 konfigurasi pelayan maya.
- Dalam Global tetapan, klik pada Maju Tab.
- 5. Tukar Jenis NAT kepada DSR.
- Klik Memohon butang untuk menyimpan konfigurasi.
- Dalam RELIANOID antara muka baris arahan, dayakan a antara muka gelung balik untuk Ladang. Gunakan arahan ini dan VIP yang berkaitan.
- Lumpuhkan respons ARP yang tidak sah pada bahagian belakang.
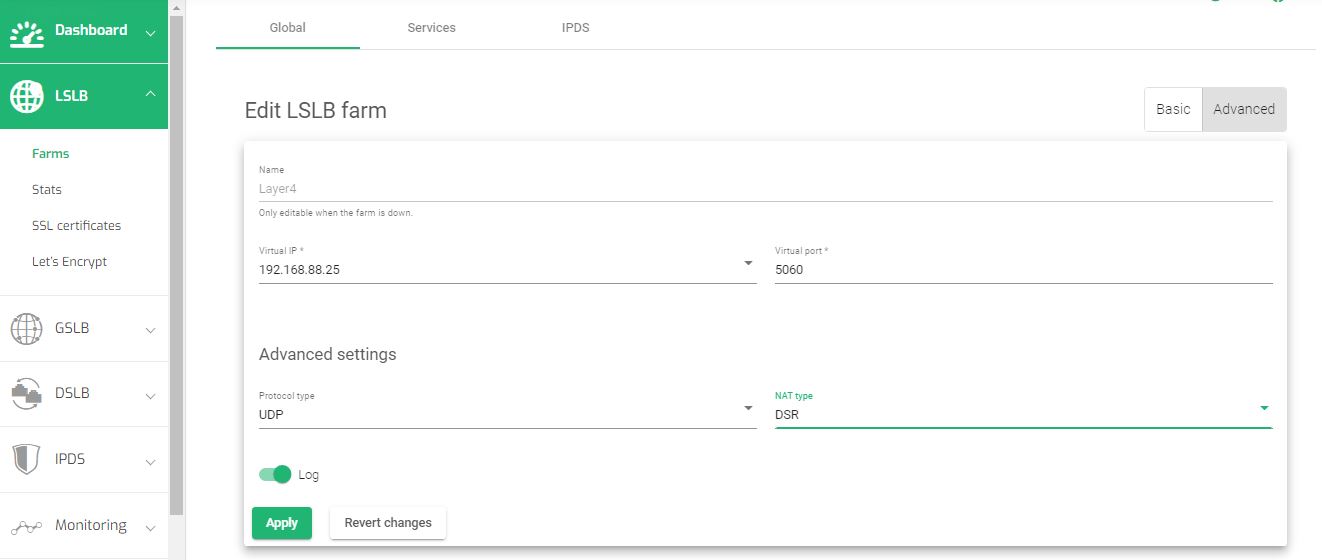
# ifconfig lo:0 192.168.88.190 netmask 255.255.255.255 -arp up
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Untuk mengetahui lebih lanjut tentang konfigurasi Lapisan 4 dan mod DSR dalam RELIANOID ADC, baca Konfigurasi L4xNAT
Sumber tambahan #
Menggunakan program Let's encrypt untuk menjana sijil SSL secara automatik.
Datalink/Uplink load balancing Dengan RELIANOID ADC.
Pengimbangan beban DNS dengan RELIANOID ADC.
Perlindungan aplikasi web daripada serangan DDoS.
Pemantauan Aplikasi, Kesihatan dan Rangkaian dalam RELIANOID ADC.
Mengkonfigurasi sijil SSL untuk pengimbang beban.
Konfigurasi Firewall Aplikasi Web.


